联系电话
13517270458
13517270458
在数字化运营的当下,企业网站早已不再只是品牌展示的线上窗口,更是承载客户交互、业务交易、数据存储的核心数字资产。但不少企业都陷入了“刚修复完漏洞,没过几天又被攻击”的恶性循环:后台被植入恶意代码、页面被篡改挂上非法链接、客户提交的表单数据被批量窃取,甚至遭遇勒索病毒加密全部核心数据……这些攻击不仅会直接造成业务停摆、经济损失,更会长期损耗企业积累多年的品牌信誉,让用户对平台的安全性失去信任。
很多企业误以为网站安全是“一次性工程”,上线时做过基础配置就可以一劳永逸,这恰恰是频繁被攻击的核心诱因。实际上80%的常见攻击利用的都不是高深的零日漏洞,而是企业长期忽视的基础安全疏漏:默认后台密码常年未改、过期插件堆积、备份机制形同虚设、员工点击钓鱼邮件泄露了后台权限……想要跳出“反复被攻击”的怪圈,企业需要搭建一套覆盖“事前防御-事中监控-事后恢复”的全链路防护体系,把每一个基础防护细节落到实处。
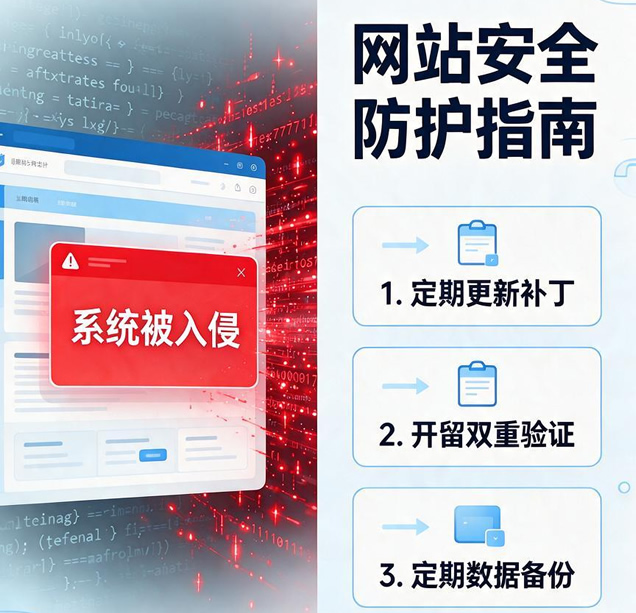
网站的底层架构是所有安全防护的根基,很多攻击能轻易突破防线,本质上是底层基础配置留下了太多可被利用的缺口。 首先要做好服务器与基础设施的安全加固,优先选择具备完善原生安全防护体系的主流云服务商,关闭服务器上所有不必要的开放端口,仅保留网站运行必需的80、443端口,同时把SSH等远程管理端口加入IP白名单,禁止任意公网IP直接访问。在此基础上部署Web应用防火墙(WAF),实时拦截SQL注入、跨站脚本、恶意爬虫等高频常见Web攻击,从入口处过滤掉绝大多数恶意流量。 其次要建立常态化的漏洞管理机制,把系统和软件更新纳入日常运维流程,每周定期检查操作系统、Web服务器、CMS系统及其插件的版本状态,第一时间安装官方发布的安全补丁。及时卸载所有不再使用的插件、主题和测试页面,清理冗余的废弃代码,避免黑客通过长期无人维护的老旧组件找到突破口。 最后要完成全站HTTPS加密部署,为域名申请合规的SSL/TLS证书,开启全局强制HTTPS跳转和HSTS协议,彻底终结明文传输数据的状态。这不仅能防止用户在公共网络环境下提交的表单信息被黑客窃听,还能规避中间人攻击的风险,同时也是搜索引擎提升网站信任权重的重要加分项。
不少企业的安全事件并非源于外部黑客的技术突破,而是内部权限管理混乱留下的漏洞,这也是很多网站反复被入侵却找不到原因的关键所在。 企业必须严格落实权限最小化原则,彻底摒弃“全站共用超级管理员账号”的粗放管理模式,根据不同岗位的实际工作需求拆分权限:内容编辑账号仅开放文章发布权限,运营人员仅可修改产品展示内容,审计岗位仅能查看操作日志,从根源上避免单账号权限过大造成的风险扩散。 同时要升级身份验证机制,强制所有后台管理员使用符合规范的强密码:密码长度不低于12位,同时包含大小写字母、数字和特殊字符,禁止使用生日、公司名称等易被猜测的信息,并且每3-6个月定期更换密码。在后台登录、服务器远程管理等所有关键节点,必须启用多因素身份验证,即便密码意外泄露,攻击者也无法仅凭单一密码进入核心系统。 最后要定期开展权限审计,每季度全面梳理一次所有后台账号,及时注销离职员工、外包人员的闲置账号,回收不再需要的多余权限,避免长期遗留的僵尸账号成为黑客暴力破解的突破口。
再完善的前置防御体系,也无法做到100%拦截所有新型攻击,完善的备份和实时监控机制,是企业在遭遇攻击后快速止损、避免陷入被动的核心保障。 企业要严格遵循“3-2-1备份原则”,制定自动化的备份策略:每日执行增量备份,每周完成一次全量备份,备份内容覆盖网站文件、数据库、配置文件所有核心数据。同时把备份文件存储在与网站服务器完全物理隔离的异地云存储或离线设备中,绝对不能和网站放在同一台服务器上,避免服务器被黑客整体攻破后,连备份数据一同被加密。更重要的是每季度开展一次备份恢复演练,验证备份文件的完整性和可恢复性,确保遭遇勒索病毒攻击时,不需要支付高额赎金,就能快速恢复网站业务。 搭建7×24小时的安全监控体系,开启服务器日志、网站访问日志、数据库操作日志的完整记录,借助专业工具实时监测异常流量、暴力破解尝试和可疑的文件篡改行为,一旦发现非授权的核心文件修改、短时间内大量异常登录请求,立刻触发告警让运维人员第一时间响应处置。每半年邀请第三方专业安全团队开展一次渗透测试和全面安全审计,主动挖掘常规运维难以发现的深层安全隐患,提前完成漏洞修复。
再强大的技术防护工具,也无法完全弥补人为疏忽带来的风险,很多看似技术层面的攻击,本质上都是从钓鱼邮件这类社会工程学手段撕开的缺口。 企业要把网络安全培训纳入员工的常规培训体系,针对IT运维、内容编辑、市场运营等不同岗位,定制针对性的培训内容:教会员工识别伪装成工作通知的钓鱼邮件,不随意点击陌生邮件中的附件和链接,不在办公设备上下载来源不明的软件。可以每季度开展一次模拟钓鱼攻击演习,帮助员工在实战场景中提升识别可疑信息的能力,从数据层面来看,坚持这类培训的企业,钓鱼攻击的成功率能降低70%以上。 同时要制定清晰的安全事件应急响应预案,明确网站被篡改、遭遇DDoS攻击、数据泄露等不同场景下的处置流程,把发现、隔离、上报、修复、复盘的每一步责任落实到具体人,定期组织团队开展应急演练,确保遭遇攻击时不会手忙脚乱,把攻击造成的业务中断时间压缩到最短。
企业网站安全从来不是一劳永逸的一次性投入,而是需要长期坚持的系统性工程。从底层架构加固、权限精细化管理,到备份监控体系搭建、全员安全意识提升,每一个环节的细节落地,都是在为网站构建一层坚实的防护屏障。只有彻底跳出“重建设、轻维护”的误区,把安全防护融入网站日常运营的每一个环节,才能彻底跳出反复被攻击的恶性循环,让企业网站真正成为可靠的数字业务阵地,而不是随时可能爆发的安全隐患。
©️ 2026 武汉翊众世纪 鄂ICP备11020544号-3  鄂公网安备 42010202000647号